Una operación internacional con el apoyo de Europol ha desarticulado la red de bots Sality, una infraestructura criminal de larga trayectoria utilizada para distribuir software malicioso a miles de ordenadores infectados en todo el mundo
Se ha desarticulado una red de bots peer-to-peer vinculada a más de 11 millones de direcciones IP infectadas en todo el mundo
Oipol & Oijust Unidad OSINT Global Operación, cooperación, traducción y edición, Actualización 22 de septiembre de 2026 | Agencia Europea para la Cooperación Policial (Europol), informe y fotos, remisión 02 de septiembre de 2026.- Se ha desarticulado una red de bots peer-to-peer vinculada a más de 11 millones de direcciones IP infectadas en todo el mundo. Una operación internacional con el apoyo de Europol ha desarticulado la red de bots Sality, una infraestructura criminal de larga trayectoria utilizada para distribuir software malicioso a miles de ordenadores infectados en todo el mundo.
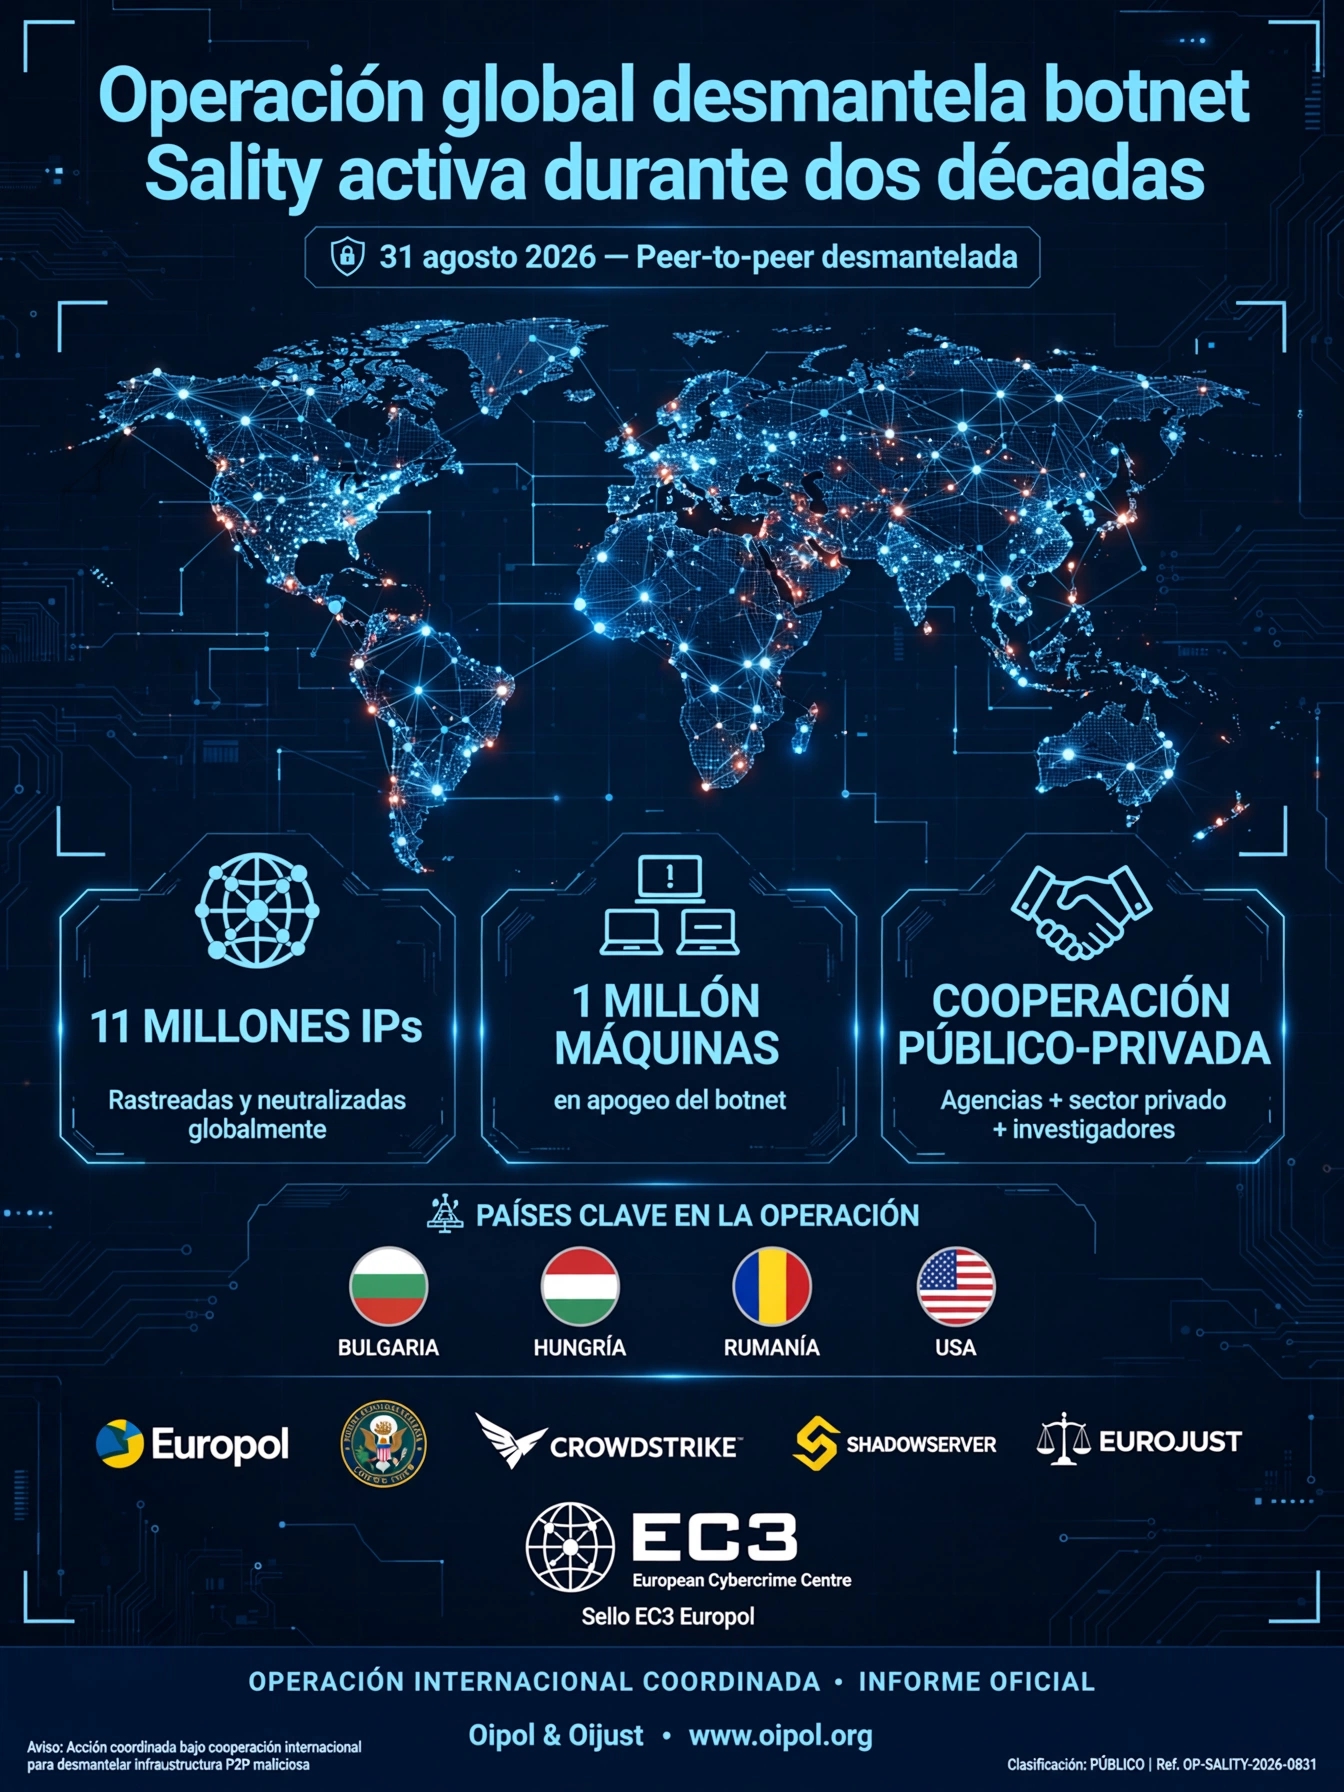
La operación coordinada, llevada a cabo el 31 de agosto de 2026 y liderada por las autoridades estadounidenses, tuvo como objetivo una red de bots que llevaba operando más de dos décadas. En su apogeo, la red permitía a su operador acceder a hasta un millón de máquinas infectadas en todo el mundo. Hasta la fecha, se han vinculado más de 11 millones de direcciones IP únicas a la infraestructura, que podía utilizarse para distribuir software malicioso a dispositivos comprometidos.
La operación de interrupción reunió a autoridades de Bulgaria, Hungría, Rumanía y Estados Unidos, con el apoyo de Europol y socios del sector privado como CrowdStrike y la Fundación Shadowserver.
Como parte de la intervención, se llevó a cabo una operación de desvío de comunicaciones entre pares para redirigir las comunicaciones de las máquinas infectadas fuera de la infraestructura criminal. Esto aisló los dispositivos comprometidos de la botnet e inutilizó el canal de comandos del operador.
Desmantelamiento de una de las infraestructuras criminales más resistentes
A diferencia de las botnets que dependen de un servidor central de comando y control tradicional, las botnets peer-to-peer como Sality utilizan máquinas infectadas para comunicarse directamente entre sí. Esta estructura descentralizada las hace particularmente resistentes y difíciles de desmantelar, ya que la interrupción de partes individuales de la infraestructura no provoca necesariamente la caída de toda la red.
Por lo precedente, explicado en el informe de Europol del día 02 de septiembre, combatir a Sality requirió una cooperación internacional sostenida durante varios años. Desde 2017, Europol ha apoyado a las autoridades policiales de todo el mundo en su colaboración para identificar y desmantelar la infraestructura vinculada a la red, a medida que se iban identificando diferentes partes de la misma en distintas jurisdicciones.
En las semanas previas a la última interrupción, esta cooperación se intensificó y los socios celebraron reuniones operativas semanales para coordinar sus acciones. Europol apoyó la participación de las fuerzas del orden de Bulgaria, Hungría y Rumanía, ayudando a coordinar las medidas contra la infraestructura en las diferentes jurisdicciones.
La cooperación público-privada en el centro de la disrupción
La interrupción fue posible gracias a la estrecha cooperación entre las fuerzas del orden y los socios del sector privado, que aunaron inteligencia cibernética, capacidades de investigación y experiencia técnica.
A través del Programa de Extensión de Inteligencia Cibernética (CIEP) de Europol, CrowdStrike y la Fundación Shadowserver colaboraron con las autoridades policiales, proporcionando conocimientos técnicos y análisis de infraestructura para apoyar la interrupción.
El Centro Europeo de Ciberdelincuencia (EC3) de Europol apoyó el intercambio y el análisis de inteligencia cibernética y, junto con el Grupo de Trabajo Conjunto contra la Ciberdelincuencia, organizaron reuniones operativas entre todos los socios participantes. Estos esfuerzos contribuyeron a establecer una visión operativa común de la red de bots y su infraestructura, facilitar el intercambio de inteligencia entre los países involucrados y, en última instancia, desarrollar una estrategia coordinada para su desarticulación.
Las siguientes autoridades participaron en las labores de interrupción:
✓Bulgaria
Dirección General de Lucha contra el Crimen Organizado.
✓Hungría
Departamento de Delitos Cibernéticos de la Oficina Nacional de Investigación.
✓Rumanía
Policía Nacional, Dirección de Lucha contra el Crimen Organizado.
✓Estados Unidos
Departamento de Justicia, Oficina Federal de Investigación (FBI) y Servicio de Investigación Criminal de Defensa.
✓Europol.
✓Eurojust.
EMPACT

La Plataforma Multidisciplinar Europea contra las Amenazas Criminales (EMPACT) aborda las amenazas más importantes que plantea la delincuencia organizada y grave internacional que afectan a la UE. EMPACT refuerza la cooperación en materia de inteligencia, estrategia y operaciones entre las autoridades nacionales, las instituciones, organismos de la UE y los socios internacionales. EMPACT funciona en ciclos de cuatro años, centrándose en las prioridades comunes de la UE en materia de delincuencia.
Informes vinculados
Programa de Extensión de Inteligencia Cibernética (CIEP)
Fortalecimiento de la inteligencia cibernética europea mediante alianzas público – privadas
Fecha de actualización: 19 de junio de 2026
El Programa de Extensión de Inteligencia Cibernética (CIEP) es una iniciativa piloto diseñada para combatir la ciberdelincuencia internacional mediante la profundización de la cooperación operativa entre las fuerzas del orden y los socios relevantes del sector privado. Liderado por el Centro Europeo de Ciberdelincuencia (EC3) de Europol, el CIEP incorpora a expertos del sector privado en la sede de Europol, en La Haya, para trabajar temporalmente, codo a codo, en proyectos específicos con analistas y expertos del EC3.
Dado que el panorama internacional de ciberamenazas está en constante evolución y los delincuentes explotan la proliferación de nuevas tecnologías para atacar a instituciones, empresas y ciudadanos en toda Europa, ningún país o empresa puede contrarrestar eficazmente estas amenazas por sí solo. Por ello, la misión central de Europol, que consiste en reunir a los socios policiales para cooperar, es primordial para proteger las infraestructuras críticas y salvaguardar a los ciudadanos en toda Europa.
Además, el CIEP implementa la reciente estrategia de Europol de «Brindar Seguridad en Asociación», alineando la experiencia técnica del sector privado con las capacidades operativas de las fuerzas del orden.
Ejemplo de cooperación exitosa dentro del CIEP: Lumma Stealer
A principios de 2025, Europol coordinó con agencias policiales de toda Europa la disrupción de Lumma Stealer, la amenaza de software de robo de información más significativa del mundo.
Microsoft, uno de los primeros socios del CIEP, identificó más de 394.000 ordenadores con Windows infectados a nivel mundial por el malware Lumma, lo que permitió a Europol y a sus socios internacionales interrumpir la infraestructura técnica, cortando la comunicación entre la herramienta maliciosa y las víctimas. La operación incautó o bloqueó más de 2.300 dominios de comando y control utilizados para recolectar datos personales y financieros robados.
¿Por qué el CIEP?
El Programa de Extensión de Inteligencia Cibernética marca un avance significativo en la cooperación público-privada contra la ciberdelincuencia, al permitir que expertos del sector privado proporcionen conocimientos técnicos únicos para acelerar los esfuerzos de disrupción contra la infraestructura cibercriminal. Esta iniciativa es un claro ejemplo del papel facilitador de Europol, tal como se describe en su Estrategia de Cooperación con Partes Privadas. En esta capacidad, Europol identifica y conecta a entidades privadas relevantes y a agencias de aplicación de la ley de los Estados miembros en áreas donde la colaboración es crucial para combatir el delito.
El valor añadido de este enfoque radica en varios aspectos clave:
✓Disrupción del delito a nivel europeo; identificación y abordaje de actividades delictivas que abarcan varios países.
✓Eliminación de conflictos operativos; garantía de que las diferentes acciones policiales no se socaven inadvertidamente entre sí.
✓Intercambio oportuno de inteligencia con las fuerzas del orden de los Estados miembros; difusión de información crítica sobre tácticas delictivas (modus operandi) y amenazas estratégicas emergentes, capacitando a los Estados miembros para avanzar en investigaciones en curso, así como para orientar recursos para responder a las amenazas identificadas.
A través de esta iniciativa, Europol, como también sus socios están construyendo una Europa digital más fuerte y resiliente, donde las ciberamenazas se enfrentan con acción coordinada, innovación junto a la determinación.
Joint Cybercrime Action Taskforce (J-CAT) – Europol
Grupo de Trabajo Conjunto contra la Ciberdelincuencia (J-CAT)
Apoyo a la coordinación operativa
El Grupo de Trabajo Conjunto contra la Ciberdelincuencia (J-CAT) fue lanzado en septiembre de 2014 y está ubicado en el Centro Europeo de Ciberdelincuencia (EC3) de Europol, en La Haya.
Es un equipo operativo permanente formado por oficiales de enlace de ciberdelincuencia que trabajan codo a codo con especialistas de Europol. Su misión es mejorar la cooperación policial internacional y el intercambio de inteligencia.
¿Qué combate el J-CAT?
El J-CAT se centra en las amenazas más importantes de la ciberdelincuencia, mediante la facilitación de investigaciones y operaciones transfronterizas:
✓Delitos de alta tecnología, malware y botnets, intrusiones.
✓Facilitación del delito; alojamiento a prueba de intervención policial (bulletproof hosting), servicios contra antivirus, alquiler de infraestructuras, blanqueo de capitales y delitos con monedas virtuales.
✓Fraude en línea; sistemas de pago en línea, clonación de tarjetas (carding) e ingeniería social.
✓Explotación sexual infantil en línea.
¿Quiénes son los miembros?
Actualmente es el modelo global más grande de colaboración policial internacional. Alberga a 24 agencias de aplicación de la ley que representan a 20 países:
✓Varios Estados miembros de la UE; Austria, Francia, Alemania, Italia, Países Bajos, España y Suecia, entre otros.
✓Socios no pertenecientes a la UE; Australia, Canadá, Colombia, Noruega, Suiza, Reino Unido y Estados Unidos (representado por el FBI y el Servicio Secreto).
✓Personal de EC3 y expertos de Eurojust.
¿Cómo elige los casos?
✓Los oficiales de enlace proponen casos.
✓Se seleccionan las propuestas más relevantes.
✓Se comparten, recopilan y enriquecen los datos.
✓Se desarrolla un plan de acción, liderado por el país que presentó la propuesta.
✓Se consulta con autoridades judiciales, se asignan recursos y responsabilidades.
Logros operativos en 10 años
En su décimo aniversario (2024), el J-CAT ha sido instrumental en operaciones de alto perfil como:
✓ Operation Cronos.
✓ Operation EndGame.
✓ Operation PowerOFF.
✓Operation Fifth Element.

 Oipol & Oijust

Deja un comentario