Oipol & Oijust Unidad OSINT Global Operación, cooperación, traducción y edición actualización octubre 23 de 2026 | NSA informe e imágenes octubre 21 de 2026.- La Agencia de Seguridad Nacional de Estados Unidos emitió una asesoría de seguridad el 21 de octubre de 2026 en la que recomienda la aplicación inmediata de parches críticos para vulnerabilidades detectadas en PHP.
De acuerdo con el organismo, se trata de dos fallas identificadas como CVE-2026-109618 y CVE-2026-109619, conocidas de forma colectiva como PHP2Shell. Ambas poseen una puntuación de 9,2 sobre 10 en la escala CVSS 4.0 y permiten la ejecución remota de código sin autenticación.
La agencia señaló que las vulnerabilidades se encuentran en el motor central de PHP y no en la aplicación alojada ni en su configuración. Advirtió que un atacante podría acceder al sistema de archivos o a la base de datos del servidor y que las fallas afectan a todas las instalaciones que atienden solicitudes web.
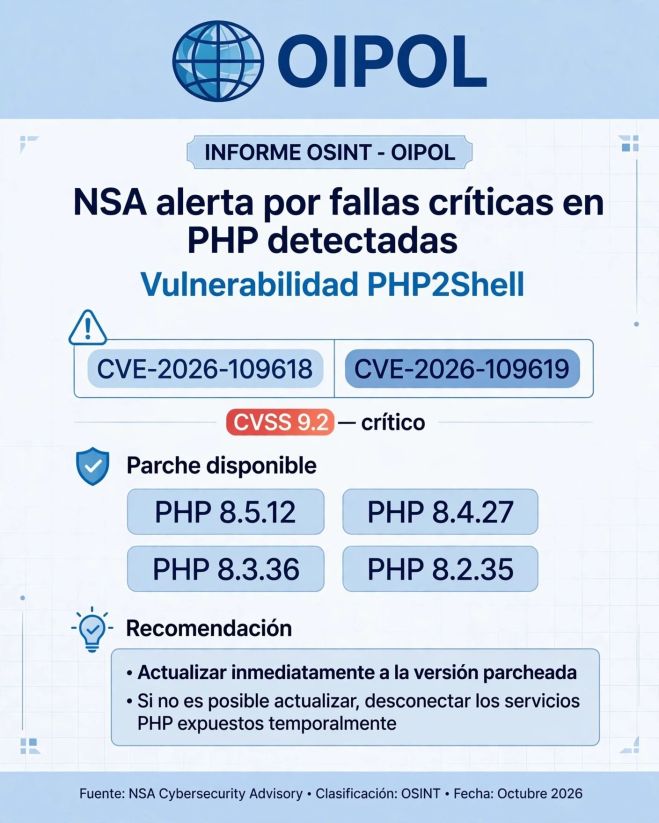
El equipo de desarrollo de PHP publicó el mismo día las versiones corregidas: 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Indicó que no existen mitigaciones completas y que la actualización es la única opción segura. Las versiones 8.1 y anteriores no cuentan con parches oficiales.
La recomendación oficial incluye cuatro acciones: realizar un inventario de los servicios expuestos a internet que dependen de PHP, aplicar los parches del proveedor de forma prioritaria, reforzar el registro de actividad y reemplazar los servicios que utilizan versiones sin soporte. En caso de que no sea posible actualizar de inmediato, se recomienda desconectar el sistema hasta que pueda ser completamente mitigado.
La Agencia de Seguridad de Infraestructura y Ciberseguridad y la Oficina Federal de Investigaciones se sumaron al llamado y el equipo de respuesta CERT de la Unión Europea también instó a aplicar las actualizaciones sin demora.


Deja una respuesta